Detectar cómo se comporta un programa malicioso, buscar a gran velocidad en enormes volúmenes de datos o comprobar si una inteligencia artificial distingue un dominio malicioso de uno legítimo. Es solo una pequeña parte del trabajo de ReverseaME (RME-DisCo), el grupo de investigación en ciberseguridad de la Universidad de Zaragoza que, desde su creación en los años de la pandemia, ha desarrollado más de 35 herramientas y publicado más de 50 artículos científicos.
Cuatro de sus investigadores —Ricardo J. Rodríguez, profesor titular e investigador responsable del grupo; Razvan Raducu, doctor y colaborador; y los doctorandos Daniel Huici y Tomás Pelayo-Benedet— compartieron en diciembre de 2025 cómo se hace ciencia desde la universidad pública, qué les empuja a dedicarse a ella y qué obstáculos encuentra en España quien quiere hacer carrera investigadora.
Cómo son los orígenes de un grupo de investigación en ciberseguridad
Durante los años de la pandemia, varios investigadores decidieron que la Universidad de Zaragoza debía tener su propia unidad de investigación en ciberseguridad. Así nació ReverseaME, integrado en el grupo de referencia DisCo del Instituto de Investigación en Ingeniería de Aragón (I3A) y afiliado al Departamento de Informática e Ingeniería de Sistemas (DIIS) de la Escuela de Ingeniería y Arquitectura (EINA), siendo sus áreas de interés principales la seguridad del software y de los sistemas.
A finales de 2023, el grupo consiguió «dar un impulso muy fuerte» gracias a la financiación del Instituto Nacional de Ciberseguridad (INCIBE) tras concurrir a tres convocatorias destinadas a la difusión, la investigación y la formación en ciberseguridad con el objetivo de tejer lazos que atraigan más fondos y den continuidad al personal dentro del grupo, según explica Ricardo J. Rodríguez, Profesor Titular y personal docente e investigador en RME-DisCo.
El día a día de un investigador en ciberseguridad
El día a día de un investigador en ciberseguridad no dista mucho del de cualquier otro trabajador. Llega a su oficina —en este caso su laboratorio—, abre el portátil, revisa cómo avanzan los experimentos, propone otros nuevos y comprueba que todo está en orden. Lee lo que publican colegas de todo el mundo, a menudo sobre temas parecidos o idénticos, para buscar sinergias con su propio trabajo, y cuando llegan los resultados, lo pone en común con sus compañeros o su director.
Razvan Raducu, doctor, ya emancipado del grupo pero aún colaborador, reconoce que, visto desde fuera del mundo académico, este trabajo es un poco difícil de concebir, aunque su lógica es sencilla: se define un problema y se busca su solución desde un punto de vista científico.
Su tesis doctoral ha estudiado el comportamiento del malware en ejecución, es decir, cómo actúan las aplicaciones maliciosas, cómo catalogar ese comportamiento y cómo detectarlo de forma dinámica, y de ella ha salido MalGraphIQ. Su herramienta genera grafos con los comportamientos que aparecen al ejecutar un programa de origen desconocido y permite saber en pocos segundos si es malicioso, qué hace y dónde conviene concentrar el análisis.
Para Daniel Huici, investigador y estudiante de doctorado en el grupo, ser investigador consiste en comprobar si se ha creado algo que pueda tener valor para la comunidad científica. En su caso, el problema que se propuso resolver fue encontrar en muy poco tiempo, entre volúmenes de datos cada vez mayores, todo lo que se parece a un elemento concreto. Para ello ha trabajado en el desarrollo de APOTHEOSIS, que el año pasado presentó en la conferencia DFRWS USA 2025, en Chicago.
La herramienta combina dos tecnologías novedosas y potentes, las estructuras de datos avanzadas y los hashes de similitud aproximada, para hacer búsquedas muy rápidas, que el equipo ya probó para detectar plagio en ejercicios de estudiantes y malware en binarios de Windows.
Por su parte, Tomás Pelayo-Benedet, también investigador y estudiante de doctorado en ReverseaME y «el chico de la IA del grupo», ha centrado sus investigaciones en los dominios generados algorítmicamente (DGA), direcciones generadas automáticamente que el malware utiliza para comunicarse con los ciberdelincuentes.
Su primer trabajo, RAMPAGE, aborda la reproducibilidad, una cuestión que preocupa a todo el equipo: muchos artículos presentan su modelo como el mejor, pero demostrarlo exige un mínimo de reproducibilidad y la posibilidad de compararlo con otros. Para ello, RAMPAGE ofrece un framework común con el que cualquier investigador puede desarrollar su modelo de detección y compararlo, en igualdad de condiciones, con los de otros investigadores. Su segundo trabajo evalúa si grandes modelos de lenguaje como ChatGPT o Gemini, utilizados con su entrenamiento base y sin ajustes específicos, son capaces de distinguir los dominios maliciosos de los legítimos.
A ellos se suman otros estudios, como una revisión de la literatura sobre las técnicas adversarias que buscan engañar a los detectores de DGA y un trabajo que aplica los modelos de lenguaje a la decompilación, es decir, a reconstruir el código de alto nivel de un programa a partir de su código binario y que surgió de una estancia de cuatro meses con una universidad alemana.
En realidad, ir al laboratorio es casi opcional. En informática, y sobre todo en ciberseguridad, buena parte del trabajo se hace desde casa, y acudir o no es, según Raducu, una cuestión un poco subjetiva. Lo que no abunda, apunta Huici, es gente que se dedique a lo mismo, y por eso los congresos y encuentros valen tanto: permiten compartir lo que hace cada uno, descubrir lo que hacen otros, encontrar colaboraciones, viajar y conocer lugares que han apostado por la ciberseguridad.
No obstante, ningún resultado llega rápido. Según lo consultado, cada una de sus investigaciones lleva de media entre tres y seis o incluso ocho meses, incluida la preparación del artículo, y otros dos a cuatro de idas y venidas entre congreso y comentarios que incorporar.
La cuestión de la financiación y la estabilidad laboral
La financiación es uno de los asuntos en los que el grupo se muestra más crítico. Los investigadores llevan tiempo escuchando que la Unión Europea y las administraciones autonómicas, nacionales y regionales apuestan por la ciberseguridad, pero, según Raducu, quienes investigan no terminan de percibir dónde se concreta ese apoyo. Pelayo-Benedet lo compara con Alemania: frente a los presupuestos de sus universidades y grupos de investigación, el suyo resulta «irrisorio», tanto para el grupo como a nivel personal.
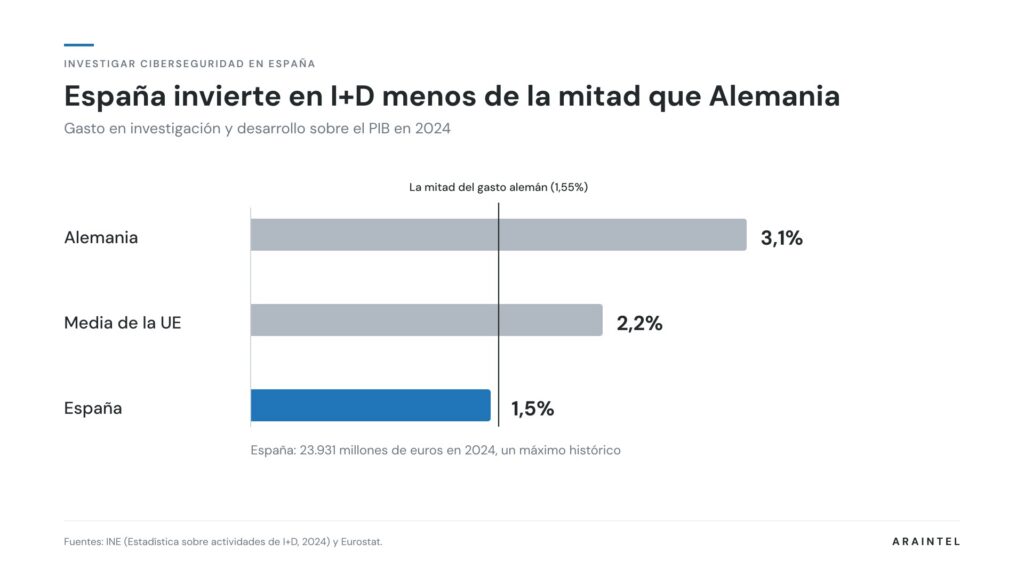
Las cifras oficiales ayudan a entender esa diferencia. España destinó en 2024 a I+D 23.931 millones de euros, un máximo histórico que equivale al 1,50% de su PIB, según el Instituto Nacional de Estadística. La media de la Unión Europea se sitúa en el 2,2% y Alemania alcanza el 3,1%, de acuerdo con Eurostat. En proporción al tamaño de su economía, España invierte en investigación menos de la mitad que Alemania.
Raducu señala, además, que no se trata solo de cuánto dinero hay, sino de cómo llega. Entiende que en su gestión y reparto intervienen distintas estructuras financieras, organizativas y administrativas, pero considera que, en la mayoría de los casos, esos fondos no repercuten directamente en los investigadores. Reconoce que la financiación recibida ha permitido a ReverseaME contratar a más personas, aunque matiza que «otra cosa han sido las condiciones».
Pelayo-Benedet defiende que el grupo obtiene muy buenos resultados con el presupuesto disponible, pero cree que la diferencia con otros países debería corregirse, aunque no tiene claro a quién corresponde hacerlo. A ello se suma la carga burocrática. Huici explica que los investigadores dedican mucho tiempo a trámites administrativos, un tiempo que restan a la tesis y a la investigación.
Al margen de la financiación, sostiene Raducu, los sueldos de quienes empiezan a investigar en España «dejan bastante que desear». Según Huici, en el sector informático los salarios parecen siempre altos, pero la realidad es que la investigación no está bien pagada. Según él, muchos no comprenden por qué deciden dedicarse a la investigación pudiendo ganar más en una empresa privada.
La Universidad de Zaragoza publica las asignaciones de cada tipo de plaza en la web de su Unidad de Gestión del Personal Investigador. Según el grupo, un contrato N4, de investigador novel con grado y ligado a proyectos, ronda los 1.200 euros brutos al mes; los N3 y N3.1 cobran algo más, y los N2 y N1, bastante más: un N2 se sitúa en torno a 30.000-35.000 euros brutos al año. Cada trienio de antigüedad sube ligeramente el sueldo, como en toda la Administración Pública. Las convocatorias estatales fijan sus propios mínimos: 25.116 euros anuales para un predoctoral FPU y 24.468 para uno de la antigua FPI, por debajo de los 29.540 euros del salario medio de 2024, según el INE; y, tras el doctorado, 31.200 euros para un Juan de la Cierva y 40.000 para un Ramón y Cajal, la principal vía hacia una plaza estable.
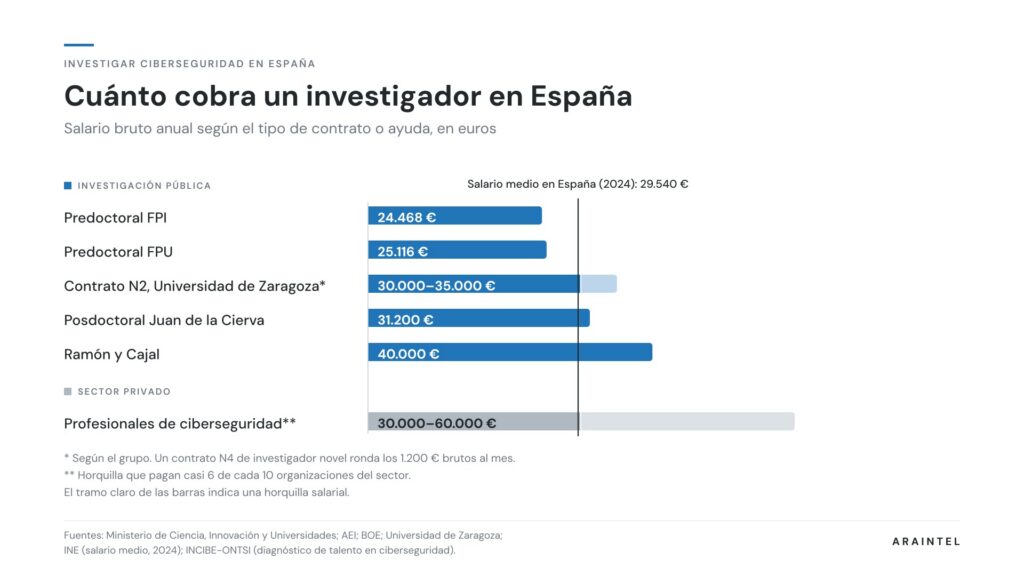
En el sector privado de la ciberseguridad, en cambio, casi seis de cada diez organizaciones pagan a sus profesionales entre 30.000 y 60.000 euros brutos anuales, según el último diagnóstico de talento del INCIBE y el ONTSI, una horquilla que en otros países llega a duplicarse o triplicarse.
Para Rodríguez, que pese a todo cree que merece la pena, el problema de fondo no es tanto el salario como las condiciones laborales futuras. Le parece «una pena», porque en España hay mucho talento en ciberseguridad: en muchas de las herramientas que se presentan en las conferencias industriales del sector hay presencia española, y muchos españoles ocupan puestos de responsabilidad en empresas tecnológicas.
Las estadísticas del Ministerio de Ciencia, Innovación y Universidades reflejan esa falta de estabilidad: en el curso 2023-2024, solo el 53,4% del personal docente e investigador de los centros propios de las universidades públicas tenía plaza permanente, frente al 86,6% de las privadas, y la edad media del profesorado universitario era de 49,5 años. Raducu añade otro matiz: en España hay pocas oportunidades de investigación pura, aunque no es imposible encontrarlas, y quien quiere vivir de investigar en la universidad acaba siendo profesor.
El caso de ReverseaME no es aislado. A través de sus convocatorias, el INCIBE ha impulsado 22 cátedras y 50 proyectos estratégicos en 32 universidades públicas, con un presupuesto total de 60 millones de euros, 45 de ellos aportados por el instituto, para sostener el trabajo de 774 investigadores. En general, el dinero ha procedido del Plan de Recuperación, financiado por los fondos europeos Next Generation EU, cuyo mecanismo terminará el 31 de diciembre de 2026. Si no llega otra financiación que tome el relevo, muchos de los contratos vinculados a esas cátedras y proyectos podrían quedarse sin continuidad. Por eso, tanto para quienes ya forman parte de grupos como este como para quienes se plantean hacer su doctorado en ciberseguridad, la gran incógnita es qué ocurrirá a partir de 2027: si habrá fondos para mantener sus contratos o para financiar nuevas tesis.
La transferencia y el compañerismo, fundamentales
Todo lo que sale del grupo debe ser común. Herramientas y conjuntos de datos se publican de forma gratuita bajo licencias públicas GPL o Creative Commons, porque para ReverseaME la transferencia de conocimiento es una prioridad y responde a los principios de la ciencia abierta y la reproducibilidad, imprescindibles en un momento en el que se publica muchísimo y se realizan millones de experimentos. Investigar desde una institución pública aporta, además, cierta libertad: en una empresa, según el tipo de investigación, el trabajo estaría más ligado a productos o tecnologías concretas.
Es un trabajo que abre muchas puertas y que, a veces, también trae premios. El grupo acumula numerosos reconocimientos de distintas entidades, fruto del trabajo en equipo y de la buena relación entre sus miembros, además de victorias en hackatones, aunque defienden que lo importante es participar y conocer a quienes mañana pueden ser compañeros de trabajo.
Los encuentros científicos son otra pieza clave de ese trabajo en red. En junio de 2025, Zaragoza acogió la décima ediciónde las Jornadas Nacionales de Investigación en Ciberseguridad (JNIC), el congreso científico de referencia del sector en España, con miembros de ReverseaME en el comité organizador. La edición de 2026, celebrada en Barcelona, reunió a más de 170 investigadores y 127 contribuciones científicas, una muestra del tamaño que ha alcanzado la comunidad investigadora en ciberseguridad en el país.
Consejos para quien quiera dedicarse a la investigación
Para quien termina un grado o un máster y se plantea el doctorado, Raducu tiene un primer consejo: mirar antes las alternativas. En ciberseguridad no faltan: ramas como el hacking ético, el pentesting, el reversing o la criptografía ofrecen salidas laborales que quizá no existen en otras carreras.
Según el estudio sobre la industria de la ciberseguridad que el INCIBE presentó en marzo de 2026, el sector ya emplea a 164.761 personas, una de cada cuatro del empleo tecnológico en España, y prevé crecer un 14,25% anual hasta superar los 282.000 empleos en 2029. Es, además, un sector mayoritariamente masculino: las mujeres ocupan el 20% de esos empleos, frente al 41,4% que representan en el conjunto del personal de I+D en España, según el Ministerio de Ciencia, Innovación y Universidades. La carrera académica, en cambio, va casi siempre ligada a la docencia y es, en palabras de Raducu, «una cuestión más vocacional».
Esa vocación tiene también su recompensa. Para Huici, poder dedicarse a algo que le gusta y convertirlo en un proyecto propio es bonito, más aún en un buen ambiente; depende mucho de cada grupo, reconoce, pero en el suyo se siente rodeado de excelentes profesionales.
Pelayo-Benedet insiste en que la decisión debe salir de uno mismo: como la ingeniería, el doctorado exige años de mucho esfuerzo y renuncias, con artículos y congresos en lugar de exámenes y prácticas. Rodríguez coincide en que la motivación tiene que nacer de dentro y anima a cada uno a hacer lo que quiere, siempre que pueda permitirse investigar, algo que no siempre es posible: sin una beca o un proyecto que la financie, sacar adelante una tesis resulta muy difícil.
El grupo coincide en que la vida académica, como la del sector privado, tiene pros y contras. En ReverseaME disfrutan de flexibilidad laboral, horarios muy abiertos y una muy buena relación entre compañeros, aunque advierten de que no pueden hablar por otros sitios. Antes de dar el paso, aconsejan preguntarse si se quieren dedicar tres o cuatro años de vida a ello, saber dónde y con quién se va a trabajar y tener presente lo que se deja atrás, porque en la investigación pública se cobra sustancialmente menos. Al final, concluyen, «no todo es dinero en la vida, pero ya es una cuestión de cada uno».
Ciencia a cien años vista
El grupo mira ya hacia su siguiente reto. Sus herramientas forman un ecosistema cada vez más complementario, y el punto débil está en integrarlo: lograr que, con un solo clic, todas trabajen a la vez y extraigan toda la inteligencia posible. Algunas requieren mantenimiento y muchas nacen ligadas a un periodo de investigación concreto, con un ciclo de vida corto: se plantea la solución, se construye un prototipo funcional y ahí se queda. La aspiración es llevar alguno más allá y contar con el músculo suficiente para convertirlo en una herramienta que pueda venderse a terceros y que aporte al grupo un ingreso más o menos recurrente.
En el momento en el que se realizó este reportaje, Huici no descartaba quedarse en la universidad ya que es un mundo que le gusta, «con sus contras». Y, como recuerdan él y Pelayo-Benedet, ha pasado muchas veces en la historia que lo que descubre un investigador no sirve para gran cosa durante cien años, hasta que de repente encuentra una aplicación práctica que revoluciona el mundo. «Quizá mi trabajo no le resuelva hoy el día al ciudadano medio», admite Pelayo-Benedet, «pero tal vez, dentro de un siglo, haya descubierto algo que ayude a la humanidad en general».