
Aragón Artículos Ciberseguridad
Aragón Artículos Ciberseguridad

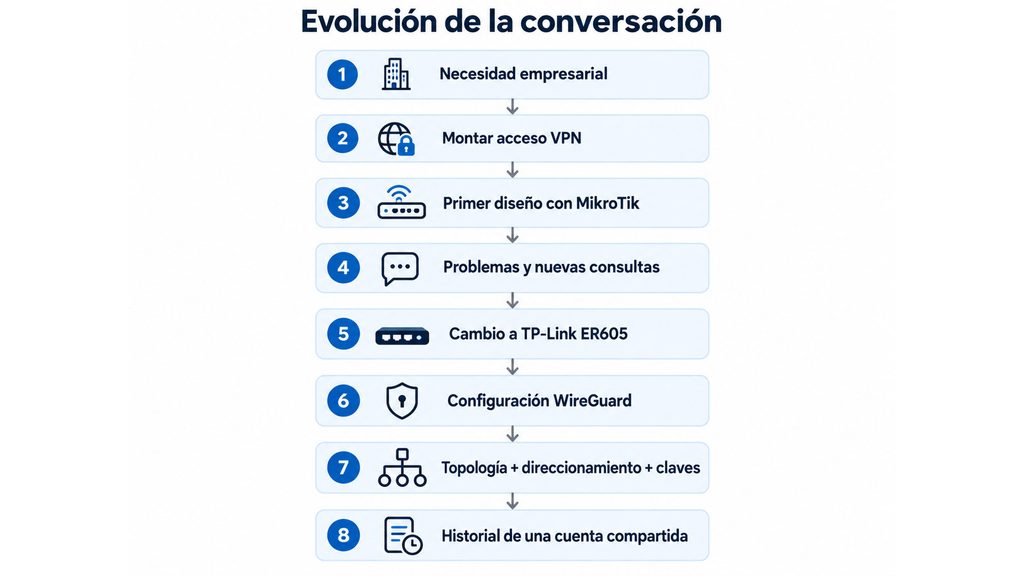
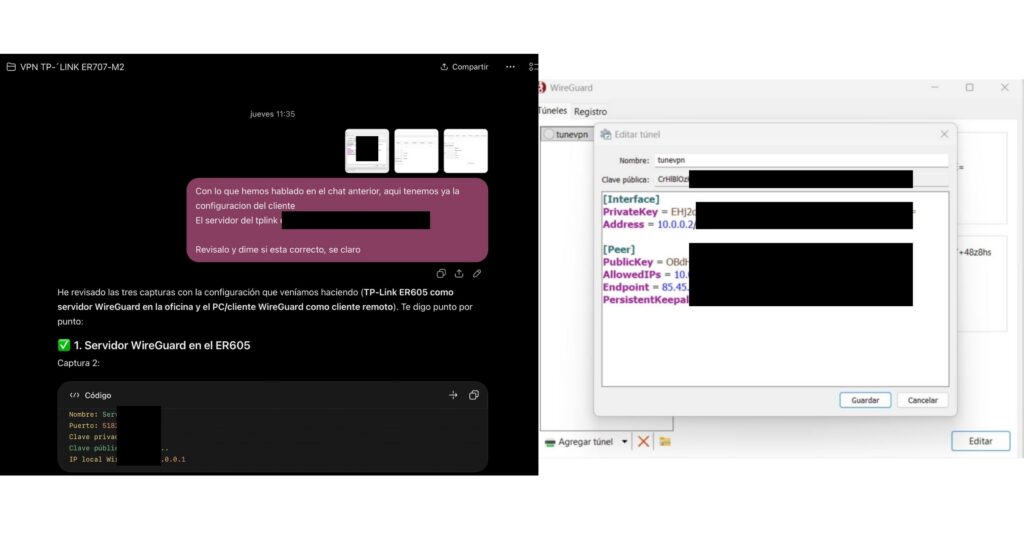
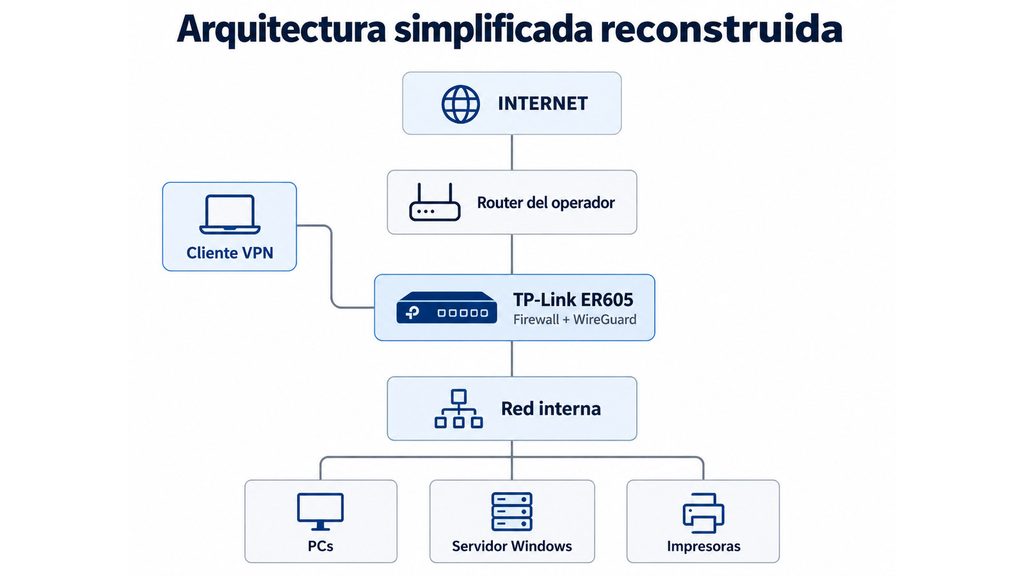
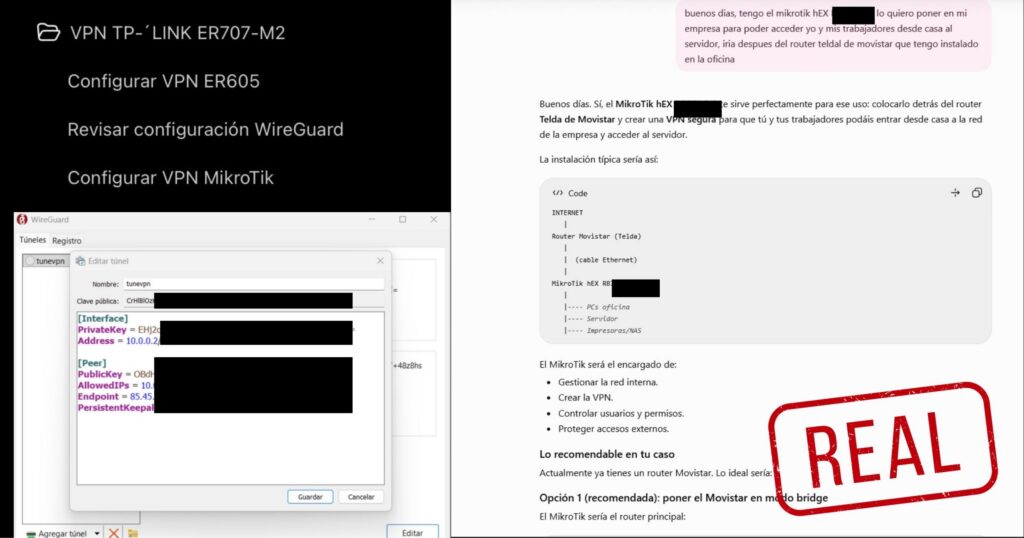
Cómo pude infiltrarme en tu red empresarial gracias a una suscripción compartida de IA
Una conversación real sobre cómo desplegar una VPN empresarial en una subscripción compartida de IA acumuló el suficiente material criptográfico como para orquestar un…

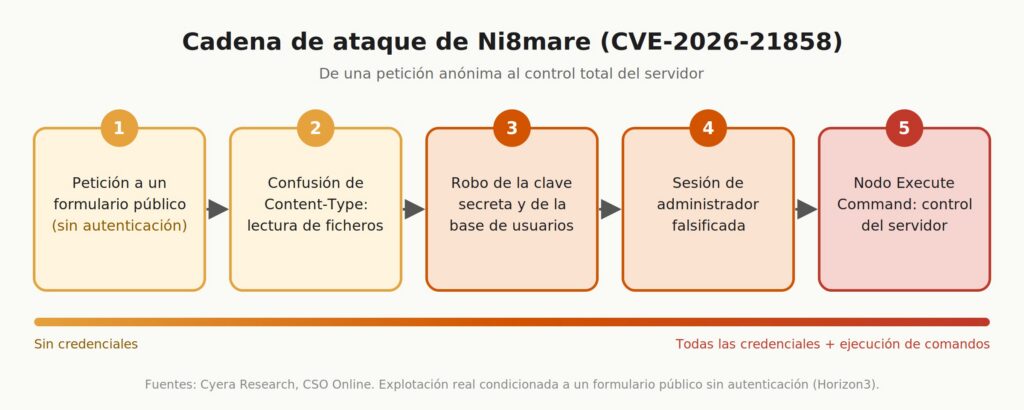
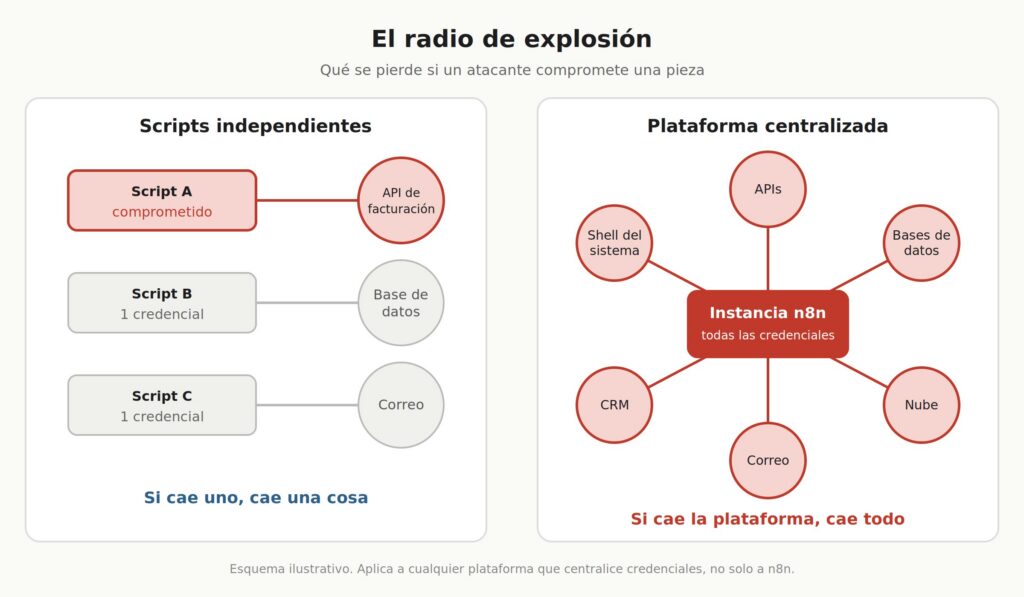
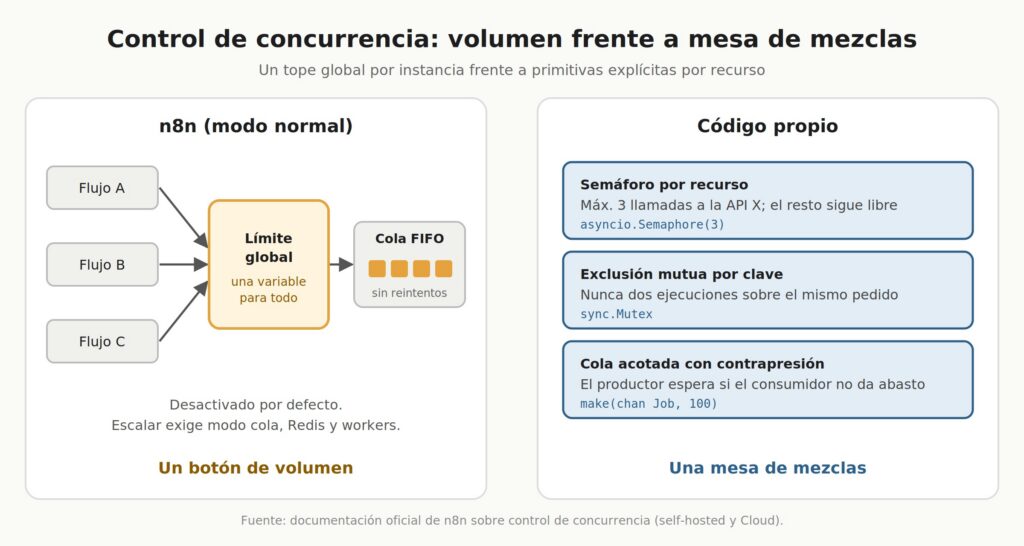
n8n no es la navaja suiza que te han vendido
Las plataformas de automatización visual prometen que cualquiera puede conectar sistemas arrastrando cajas. Es una promesa útil en su justa medida y peligrosa fuera…


El CAPTCHA: ¡Demuestra que eres humano!
En los albores de internet (años 90), crear una cuenta de correo o rellenar un formulario parecía sencillo, hasta que aparecieron unas extrañas letras…

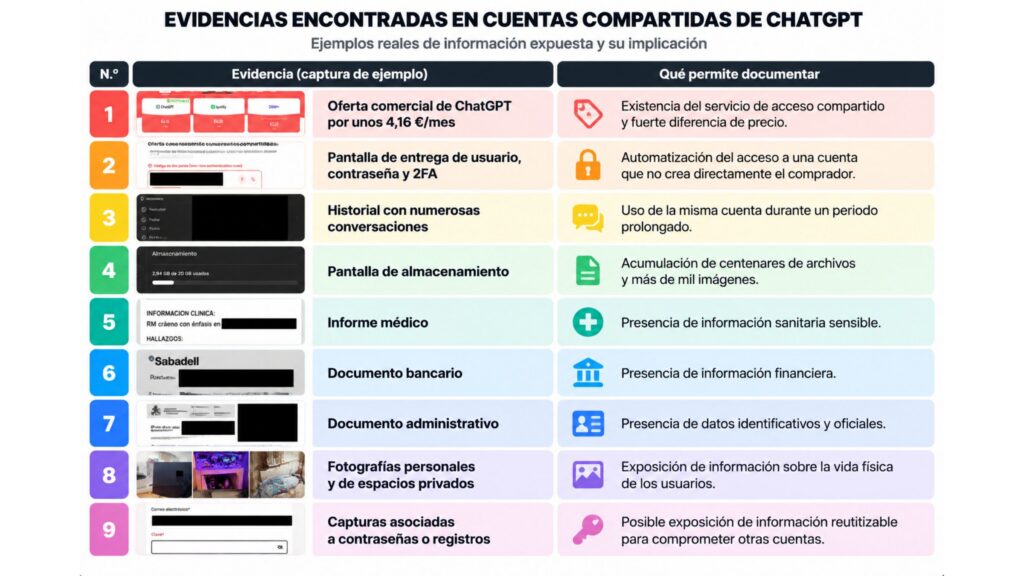

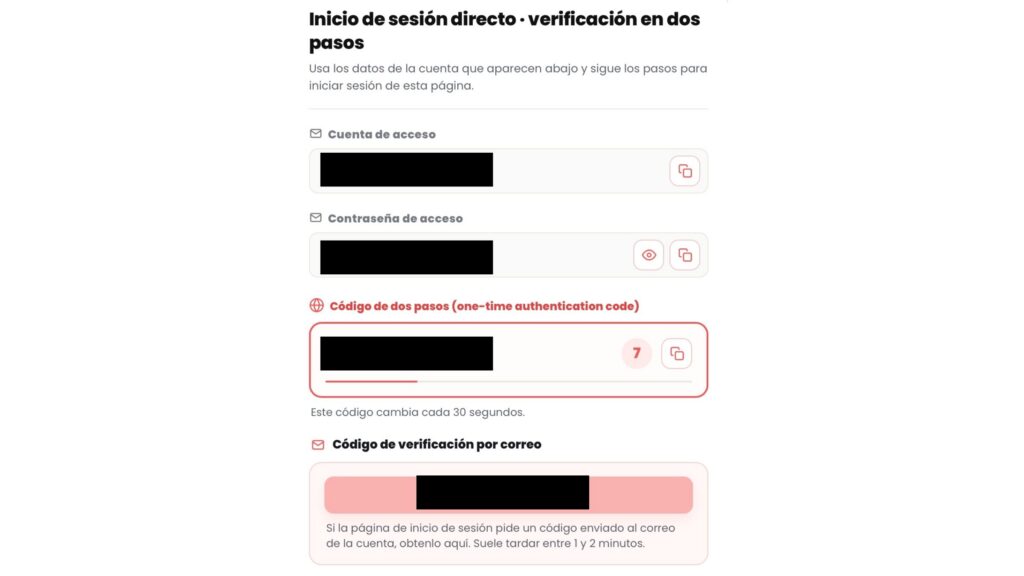
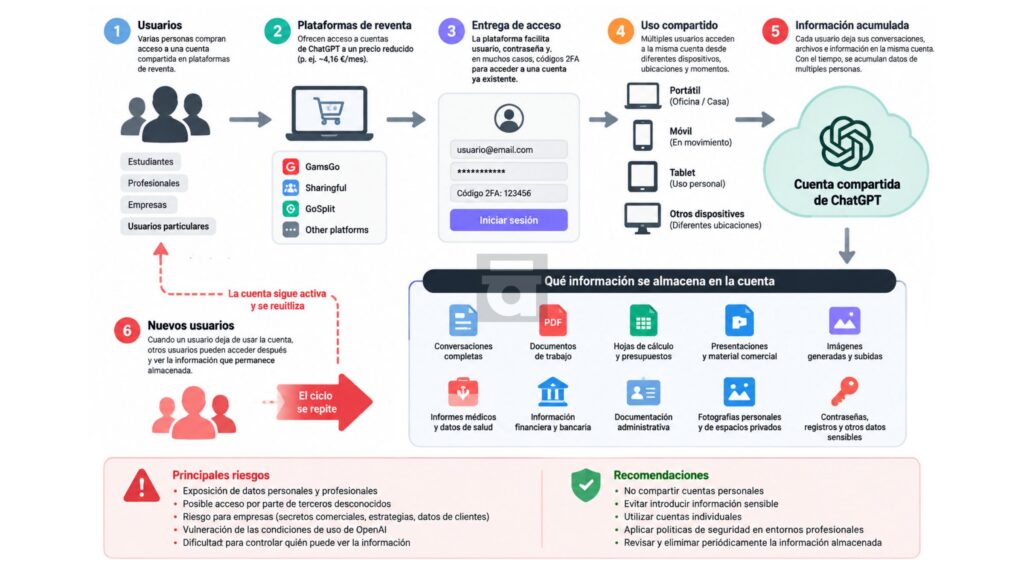
Tu suscripción compartida de IA está filtrando tus datos
Documentos médicos, información financiera, fotografías privadas y credenciales se filtran diariamente en suscripciones de inteligencia artificial utilizadas por múltiples personas. El acceso a herramientas…

Un RAID 5 no es un backup
A veces las mejores reflexiones técnicas aparecen en conversaciones del día a día. Tomando un café con un compañero de trabajo y charlando sobre…

Morris Worm (1988): el gusano que puso Internet en jaque
Todo empezó una noche del 2 de noviembre de 1988, varios sistemas conectados a la entonces pequeña y rudimentaria Internet en Estados Unidos empezaron…
Brecha de datos en Revolut: una cuenta de una institución pública italiana comprometida obtiene datos de 680 clientes

Brecha de datos en Revolut: una cuenta de una institución pública italiana comprometida obtiene datos de 680 clientes
La brecha de datos sufrida por Revolut no comenzó con una intrusión directa en sus sistemas. El punto de origen estuvo en una cuenta…
Cuando el teléfono deja de registrar: lo que aprendí desplegando VoIP detrás de firewalls de terceros


Cuando el teléfono deja de registrar: lo que aprendí desplegando VoIP detrás de firewalls de terceros
Este es un articulo de opinión basado en mi experiencia desplegando sistemas VoIP en proyectos de telecomunicaciones en los que había firewalls gestionados por…
Televisores LG bajo escrutinio: Gamers Nexus detecta audio en standby y escaneo de la red local en Televisores LG

Televisores LG bajo escrutinio: Gamers Nexus detecta audio en standby y escaneo de la red local en Televisores LG
Una investigación de Gamers Nexus, realizada junto a Level1Techs y los investigadores de seguridad MrBruh y uturn, ha puesto bajo escrutinio las prácticas de…

Kevin Mitnick: el hacker más perseguido de los 90
En los 90, cuando Internet todavía estaba en pañales y muchas empresas o particulares empezaban a conectar sus sistemas casi sin entender que existían…
Ataque PivotC2 en FortiGate: análisis técnico de la explotación CVE-2025-25249 y guía de hardening para administradores

Ataque PivotC2 en FortiGate: análisis técnico de la explotación CVE-2025-25249 y guía de hardening para administradores
A fecha del 10 de septiembre de 2026, una vulnerabilidad conocida y parcheada desde enero ha adquirido una nueva dimensión operativa: PivotC2. SOCRadar Threat…
Ataque MikroTrick en RouterOS: análisis técnico y guía de hardening para administradores de MikroTik

Ataque MikroTrick en RouterOS: análisis técnico y guía de hardening para administradores de MikroTik
Si quieres pasar directamente a la guía de hardening, busca en el navegador «guía practica» e iras directo a ella. MikroTik publicó el 3…

Bibliocidio algorítmico: los libros que la IA (literalmente) devora para aprender
Desde que existe el escáner, digitalizar libros siempre significó conservarlos. Escanear una obra era una forma de protegerla, facilitar su consulta y divulgación o…


El ábaco: la primera “computadora” analógica de la historia
En el mundo antiguo, contar era una necesidad diaria, no se trataba solo de saber cuántos objetos había sobre una mesa. Contar servía para…


Deepfakes: cuando ya no puedes creer lo que ves
Durante años hemos repetido el refrán de que «una imagen vale más que mil palabras». Imposible de contradecir, ¿cierto? Si poseíamos material audiovisual, como…


El mayor enigma de Turing: ¿Pueden pensar las máquinas?
Hoy en día hablamos de inteligencia artificial como si fuera un campo completamente nuevo. Modelos generativos de imágenes, código, texto, chatbots… pero ¿Y si…


El otro marcador: la ciberseguridad en el Mundial 2026
Mientras España lograba la segunda estrella, el Mundial vivió miles de ciberataques. Descubre el balance. El Mundial 2026 quedará marcado por la segunda estrella…

Creeper (1971): el primer virus informático
Hoy hablar de virus, malware o ransomware nos parece algo corriente, debido a que forman parte del día a día de la ciberseguridad. No…


Los primeros hackers: el arte de entender la máquina
Hoy en día cuando alguien escucha la palabra hacker, es fácil que piense en un ciberdelincuente, un robo de datos o el típico personaje…


ARPANET: cuando internet era todavía un experimento militar
Mucho antes de Google, las redes sociales, la telefonía conectada a Internet o esta misma web, existió una red experimental formada por unos pocos…


OPNsense: el firewall de código abierto basado en FreeBSD para el sector corporativo y entusiastas
OPNsense es una plataforma de enrutamiento y cortafuegos de código abierto basada en el sistema operativo FreeBSD. Desarrollada y mantenida por la empresa neerlandesa…
Alex García (XELAB) sobre la ciberseguridad portuaria: «Un puerto seguro depende de que el de al lado también lo esté»

Alex García (XELAB) sobre la ciberseguridad portuaria: «Un puerto seguro depende de que el de al lado también lo esté»

El tecnólogo aragonés y fundador de XELAB, Alejandro García Fernández, participó en Tánger en una sesión internacional como experto en ciberseguridad e Inteligencia artificial portuaria, celebrada en el…


El cifrado César: cuando proteger información era una cuestión de Estado
Siglos antes de que hablásemos de contraseñas, algoritmos, ciberseguridad o comunicaciones cifradas de extremo a extremo ya existía una preocupación tan humana como necesaria:…


Cuando el adversario utiliza el procesador en tu contra
Buffer overflow: Cómo los atacantes vulneran máquinas aprovechando vulnerabilidades en la memoria El buffer overflow es una de las vulnerabilidades más explotadas del mundo.…
