ARTEX es un arnés ofensivo o ciberarnés de código abierto que usa agentes de inteligencia artificial para ejecutar pruebas de penetración de forma autónoma. Nació en julio de 2026 como herramienta para auditorías autorizadas, pero ciberdelincuentes y grupos vinculados a estados lo emplean desde finales de agosto para automatizar intrusiones reales, del reconocimiento a la exfiltración de datos.
El FBI ha difundido este mes un aviso FLASH que recoge las tácticas observadas, los indicadores de compromiso y las recomendaciones de defensa. El documento cita, entre otras campañas, el robo de datos de unas 67.000 personas en entidades financieras de Corea del Sur y un ataque a la cadena de suministro de ConnectWise Cloud Backup con intentos de acceso a más de 2.250 tenants de Microsoft 365.
Origen y difusión
Autumn-27, su autor, lo publicó en GitHub con la interfaz y la documentación en chino y bajo licencia AGPL-3.0. El repositorio reunió entre 1.500 y 2.000 estrellas en diez semanas. El autor lo retiró el 8 de octubre, después de que se conociera el uso de ARTEX contra bancos surcoreanos. El código, sin embargo, sigue circulando en forks, traducciones, copias archivadas como ARTEX Global.
Censys contabilizó el 4 de noviembre 1.465 consolas de ARTEX expuestas en internet, que corresponden a unos 815 despliegues distintos. Check Point cifra en 1.608 las instancias activas. No todas pertenecen a atacantes: ARTEX es una herramienta de doble uso, y sus ediciones derivadas advierten de que solo debe emplearse contra sistemas propios o con autorización por escrito.
Cómo funciona
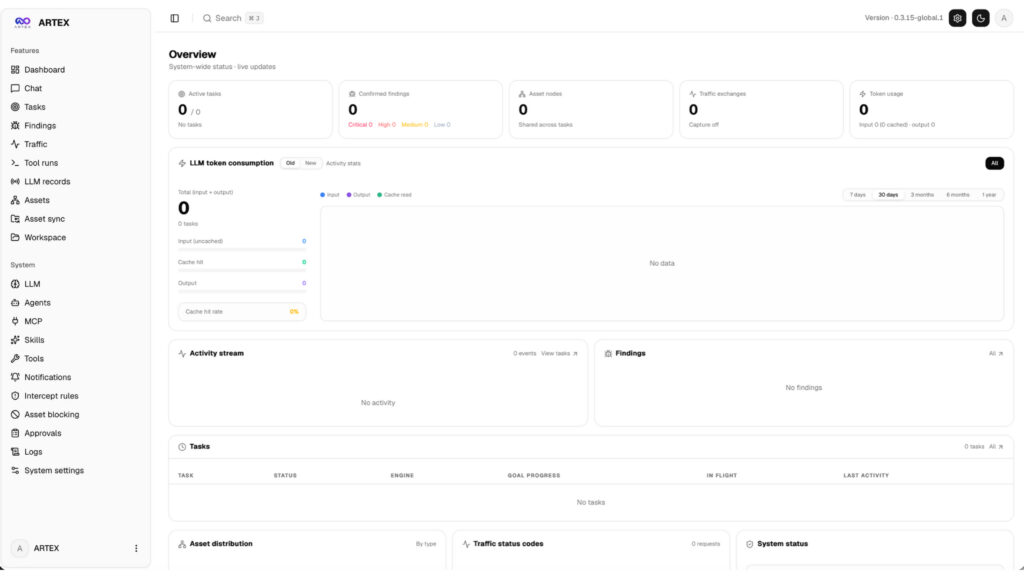
El operador define un objetivo en lenguaje natural, y ARTEX planifica las acciones, ejecuta las herramientas y registra cada paso. La herramienta consiste en un único binario escrito en Go que integra una consola web en Next.js; los datos se almacenan en PostgreSQL, y las capacidades de agente proceden del SDK norma.
Cada tarea pone en marcha un planificador y varios trabajadores en paralelo, tres por defecto. El planificador reparte «intenciones» y mantiene una lista de tareas compartida; los trabajadores las reclaman y ejecutan escáneres, utilidades del sistema, herramientas MCP o skills. Cada trabajador puede leer las transcripciones de los demás para no repetir tareas, aunque el FBI ha observado peticiones duplicadas.
La información obtenida se almacena en dos grafos. El primero, compartido entre tareas, describe los activos del objetivo; el segundo, propio de cada tarea, registra el razonamiento, con sus intenciones, hechos y hallazgos. Unas «anclas» vinculan cada hallazgo con el activo al que afecta. Un proxy MITM graba todo el tráfico HTTP de los agentes, una puerta de aprobación permite detener las acciones de riesgo y el operador puede intervenir por chat para aportar indicaciones.
ARTEX funciona con modelos de Anthropic, de OpenAI o de cualquier proveedor compatible con la API de OpenAI, como DeepSeek, GLM, Grok o Kimi (aunque al ser de código abierto esto se puede ampliar). Check Point observó que solo Claude Opus 5.5 activó sus salvaguardas y que el operador cambió después a modelos chinos más permisivos.
El FBI señala que la familia DeepSeek Flash predomina en las instancias de los atacantes por su equilibrio entre capacidad y coste, y porque no aplica restricciones cuando la petición se presenta como un pentest.
Campañas documentadas
Google y Mandiant detectaron los primeros casos durante trabajos de respuesta a incidentes: grupos de extorsión y clústeres presuntamente vinculados a China usaban ARTEX para moverse por redes gubernamentales y de empresas tecnológicas, químicas y manufactureras de Estados Unidos y escalar privilegios en ellas.
El caso que dio a conocer la herramienta se produjo entre finales de septiembre y principios de octubre. Un actor no atribuido, probablemente de habla china y con motivación económica, entró en varios bancos surcoreanos a través de servicios periféricos, como un portal de consulta de préstamos para intermediarios y una aplicación móvil para empleados. CrowdStrike afirma que el atacante combinó ARTEX y DeepSeek v4.1-flash con GLM, Grok y Claude Code.
Storm-0940, un grupo alineado con el Estado chino, lanzó en octubre una campaña de password spraying de 151.000 intentos fallidos, con picos de 2.900 por minuto, y después comprometió ConnectWise Cloud Backup. Microsoft constató que, en algunos casos, el grupo obtuvo acceso privilegiado a la nube menos de tres horas después de fijar el objetivo. VAPOR PANDA, otro grupo vinculado a China, atacó a más de 200 organizaciones de al menos 14 países en 11 días a partir del 17 de octubre y completó la post-explotación en nueve de ellas, según CrowdStrike.
Ciberdelincuentes oportunistas también utilizan la herramienta. Check Point analizó diez consolas expuestas y halló robos de certificados de firma de código y de cuentas de videojuegos. El FBI y Microsoft todavía detectaban actividad en la infraestructura del clúster Storm-3358 el 6 de noviembre.
Todos los casos siguen el mismo patrón: objetivos periféricos y relaciones de confianza entre organizaciones, explotados a una velocidad que deja poco margen de respuesta.
Tácticas y técnicas observadas
La actividad que describe el FBI abarca todas las fases de una intrusión. El agente comienza con un reconocimiento muy rápido: comprueba en menos de un segundo qué permiten unas credenciales de Azure (tokens SAS, service principals o claves de Storage), prueba permisos IAM con DryRun y explora directorios web. El acceso inicial se apoya en fallos web clásicos, como SAML sin firmar, XXE, SSRF, inyecciones o IDOR; en credenciales débiles, filtradas o incrustadas en JavaScript, y en relaciones de confianza entre tenants.
El agente asegura después su persistencia con web shells, herramientas de acceso remoto (RAT) de código abierto como WISP, vshell o AdaptixC2 y credenciales añadidas a aplicaciones OAuth. Escala privilegios con Kerberoasting, DCSync, roles IAM de alto valor o tokens forjados con claves sin rotar, y enumera Active Directory a gran escala (en un caso, más de 110.000 objetos) mientras localiza los equipos sin EDR.
La protección de endpoints bloqueó sus intentos de movimiento lateral hacia los controladores de dominio mediante Pass-the-Ticket, WinRM, retransmisión de Kerberos o Pass-the-Hash. En la fase final, el agente lee en masa bases de datos, blobs y buzones de correo, envía resultados a webhook.site y prepara volúmenes de 100 GB para la exfiltración. El mando y control se oculta tras proxies residenciales, Tor, Chisel o SoftEther, y se apoya en el malware BLOODALCHEMY.
El aviso asocia cada fase a estas técnicas de MITRE ATT&CK:
| Fase | Técnicas |
| Reconocimiento | T1595, T1580, T1087.004, T1069.003, T1526 |
| Acceso inicial | T1190, T1078, T1133, T1195, T1199, T1606.002, T1552.001 |
| Persistencia | T1505.003, T1078.004, T1098.001, T1574.001, T1036.005, T1105, T1059 |
| Escalada de privilegios | T1134.001, T1098.003, T1552.005, T1606.002, T1558.003 |
| Descubrimiento en Active Directory | T1087.002, T1518.001, T1555, T1552.006, T1059.001 |
| Movimiento lateral (intentos bloqueados) | T1550.003, T1550.002, T1021.006, T1557.001 |
| Recolección y exfiltración | T1114.002, T1555.006, T1530, T1005, T1074.001, T1074.002 |
| Mando y control | T1090, T1090.003, T1572, T1071.001 |
Indicadores de compromiso
El aviso incluye 24 direcciones IP y un dominio, que deben leerse como infraestructura observada en un periodo concreto: muchas direcciones son de nube o VPN y pueden haberse reasignado, por lo que conviene contrastarlas antes de bloquearlas. Los indicadores de la campaña de ConnectWise proceden de los registros de Microsoft.
Cómo detectarlo
ARTEX opera a gran velocidad, pero genera un volumen elevado de eventos. Google registró 27 eventos en 23 segundos mientras el agente comprobaba permisos en AWS.
Su patrón característico combina ráfagas de actividad muy concentradas, intentos fallidos casi idénticos y peticiones duplicadas de subagentes que se solapan. En la nube, este patrón se traduce en escrituras y borrados de blobs en menos de un segundo, dry-runs de despliegues ARM o asunciones inesperadas de roles.
Fuera de la nube, los indicios suelen aparecer en los portales para socios o empleados, con búsquedas secuenciales o un número anómalo de registros consultados por sesión, y en los sistemas de identidad, con inicios de sesión de service principals desde redes no vistas antes o credenciales nuevas en aplicaciones OAuth.
El acceso a los modelos de lenguaje también deja rastro. El FBI indica que los atacantes suelen conectarse a ellos a través de revendedores y pasarelas compatibles con OpenAI, como xcai[.]pro, CLIProxyAPI o New API, que aparecen en los registros de tráfico saliente. Zscaler recomienda vigilar las conexiones inesperadas a APIs como api.anthropic.com, api.deepseek.com, open.bigmodel.cn o api.x.ai, los envíos por HTTPS de datos personales estructurados a destinos desconocidos y la aparición de ficheros .aspx o .jsp en rutas web inusuales.
Los puertos por defecto de ARTEX, el 8787 para la consola y el 8788 para el proxy, sirven para rastrear la infraestructura de los atacantes. Censys halló directorios abiertos en 32 hosts con ARTEX. La herramienta convivía con otras de uso ofensivo, como Cobalt Strike, en 155 de las consolas expuestas (el 10,6 %). La edición artex-global incluye reglas Sigma y una guía de detección que pueden servir como punto de partida.
Cómo protegerse
Las medidas de defensa son controles conocidos, aplicados con más urgencia, porque ARTEX explota debilidades básicas más rápido que cualquier equipo humano. El FBI recomienda empezar por la superficie expuesta: inventariar todas las aplicaciones accesibles desde internet, sobre todo las periféricas, que reciben menos atención; restringir a redes de confianza la administración de la nube, los endpoints Kudu/SCM, los hipervisores y las copias de seguridad; revisar la arquitectura antes de publicar cualquier IP, y adoptar soluciones Zero Trust donde sea viable.
En materia de identidad, el FBI aconseja aplicar el mínimo privilegio a las aplicaciones multitenant, vigilar las credenciales añadidas y los cambios de privilegios, revisar por separado los inicios de sesión correctos y fallidos de los service principals y auditar Microsoft Entra. Para las aplicaciones, propone límites de tasa y de transacciones en las APIs críticas, autorización en el lado del servidor, mensajes de error sin detalles internos y la rotación de los secretos que hayan quedado en el código o en los pipelines de CI/CD.
La prioridad ante una sospecha de intrusión es conservar las evidencias sin retrasar la contención. El FBI pide a los clientes de ConnectWise que revisen la actividad desde al menos el 1 de octubre de 2026 filtrando por ID de aplicación, que mantengan desactivadas las conexiones afectadas hasta recibir instrucciones formales y que no borren aplicaciones como primera respuesta. Los incidentes pueden notificarse a la oficina local del FBI o al IC3.
Evaluación de la amenaza
Parte del sector compara ARTEX con Cobalt Strike, la herramienta de red team que los atacantes adoptaron hasta convertirla en un estándar. Google y Mandiant hablan de un punto de inflexión para los defensores, aunque recuerdan que estas intrusiones siguen apoyándose en credenciales robadas y sistemas sin parchear, y que lo que cambia es la velocidad y la escala, no la mecánica.
La herramienta también tiene limitaciones. Google documentó errores y compilaciones fallidas que el agente reintentaba hasta que funcionaban, y CrowdStrike calculó que sus agentes de planificación consumieron unos 1.400 millones de tokens de entrada en una sola intrusión.
Los mismos investigadores han detectado en intrusiones reales otras herramientas similares, como PentAGI, CAIRN y HexStrike AI, además de harness desarrollados por los propios atacantes. Responsables del FBI sostienen que la higiene básica sigue siendo la mejor defensa frente a todas ellas: los ataques potenciados por IA no hacen nada que unos parches al día, una buena gestión de credenciales y una exposición mínima no puedan prevenir.