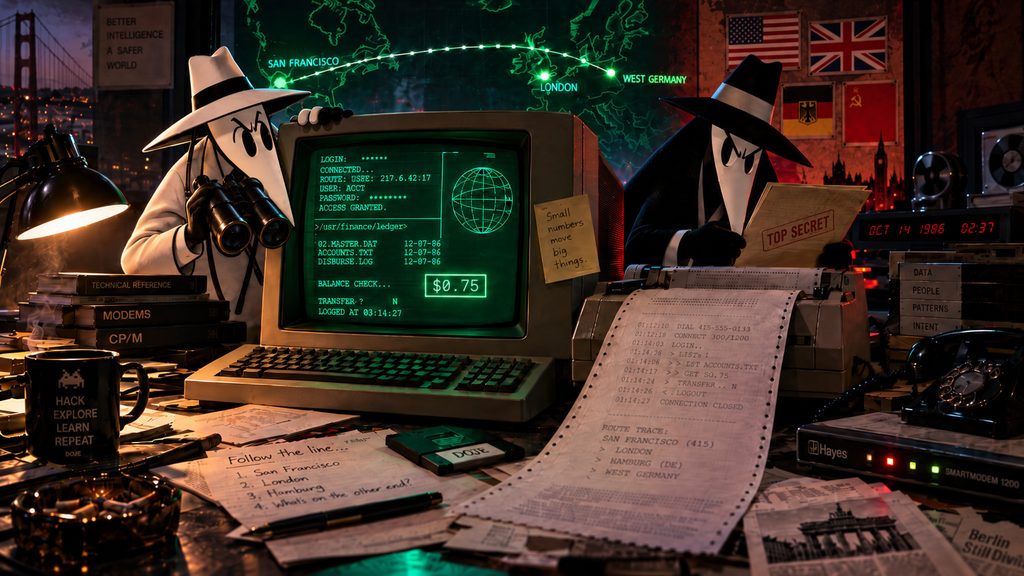
75 centavos parecen poco ¿cierto? Sin embargo, al intentar explicarla en las cuentas de un laboratorio, el astrónomo estadounidense Clifford Stoll descubrió una intrusión informática que acabaría conectando con el KGB, el servicio de inteligencia de la Unión Soviética.
Un gasto extra
Nos remontamos a 1986, finales de la guerra fría, año del desastre de Chernobyl. Nuestro protagonista Clifford Stoll trabajaba en el Laboratorio Lawrence Berkeley, en California. Era astrónomo, pero también se encargaba de mantener en funcionamiento algunos ordenadores. No investigaba delitos ni buscaba espías, su trabajo consistía en ayudar a que los científicos pudieran utilizar los equipos del laboratorio.
En aquella época, los grandes ordenadores se compartían entre distintos usuarios y utilizar sus recursos tenía un coste. El laboratorio registraba ese consumo para calcular los gastos correspondientes, este consumo era tan estable y sin variaciónes que cuando apareció una diferencia de 75 centavos de dólar, Stoll recibió el encargo de averiguar qué había ocurrido. ¿Que fue? el uso de un ordenador que no encajaba en la contabilidad.
Al revisar el sistema, Clifford encontró una cuenta creada sin los datos necesarios para facturarla. Después detectó a alguien intentando modificar los registros con permisos de administrador, es decir, con capacidad para controlar el equipo. El descuadre se debía a que alguien había entrado sin autorización.
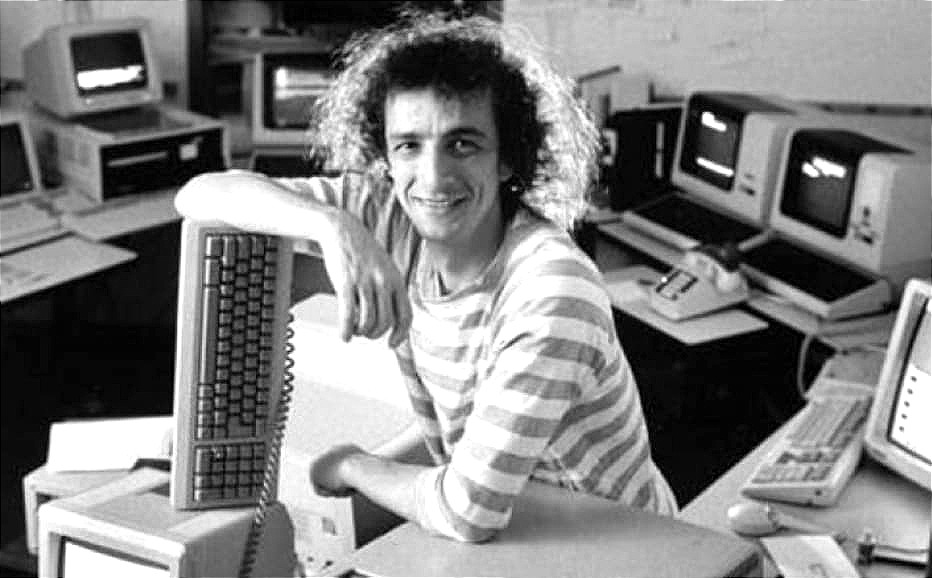
El intruso desconocía que no era invisible
Stoll, lejos de reportar este incidente, decidió averiguar por su cuenta qué acciónes realizaba aquella persona. Así que preparó una impresora que registraba las órdenes introducidas por el intruso y las respuestas del ordenador al mas puro estílo «Fax». Mientras el atacante continuaba utilizando el sistema, sus movimientos quedaban copiados en papel. Stoll podía seguir la actividad sin hacerse notar.
Stoll pronto vio que al intruso no le interesaban los estudios de astronomía. Ya que utilizaba los ordenadores de Berkeley para conectarse a otros equipos, incluidos sistemas militares, donde buscaba información relacionada con defensa.
El procedimiento era menos sofisticado de lo que podría imaginarse. Probaba nombres de usuario habituales, contraseñas fáciles de adivinar y vulnerabilidades conocidas en la época. Cuando lograba entrar, exploraba los archivos y buscaba información o nuevos accesos. Una máquina comprometida podía facilitarle el camino hacia la siguiente.
¿Donde apunta el rastro?
Stoll terminó pidiendo ayuda al FBI del incidente del laboratorio, aunque la primera respuesta fue decepcionante. Según explicó después, el agente que lo atendió se centró solo en la pérdida económica. Los 75 centavos parecían demasiado poco para justificar una investigación, cuando el delito real era la actividad que había detrás.
Tras convencer a las autoridades, la investigación se llevó a cabo y terminó reuniendo a administradores, operadores de telecomunicaciones y autoridades. Localizar al atacante exigió reconstruir sus conexiones en sentido inverso para averiguar desde dónde había llegado a un ordenador y después, desde dónde había accedido al anterior.
No era suficiente, muchas sesiones del atacante duraban apenas unos minutos. Los técnicos necesitaban que permaneciera conectado más tiempo para completar el rastreo. Stoll y sus compañeros decidieron preparar el anzuelo perfecto para que una de sus sesiónes durase más, unos archivos falsos con información confidencial, terminó picando.
El anzuelo: documentos secretos que no existían
Stoll y su equipo prepararon documentos falsos sobre la Iniciativa de Defensa Estratégica estadounidense, un asunto militar que podía atraer al intruso. Los archivos imitaban comunicaciones oficiales e incluían referencias a más documentación que se podía solicitar por correo a una secretaria inventada. Todo formaba parte de la trampa.
El atacante encontró el material y pasó más de una hora leyéndolo, tiempo suficiente para completar el rastreo. Meses después llegó una carta dirigida a aquella secretaria inexistente solicitando información adicional. Los documentos falsos habían despertado interés fuera del ordenador, ¿Porque? alguien los había tomado en serio.
Nombres y conexiónes con el KGB
La pista condujo a Markus Hess, un informático de Hannover afín al kremlin, en la entonces Alemania Occidental. Tras reuniones diplomáticas entre EEUU y su país aliado, las autoridades de la República Federal Alemana registraron su vivienda en junio de 1987, pero aquella primera actuación no permitió demostrar suficientemente los hechos y el procedimiento se archivó. Encontrar el origen de las conexiones no había significado lo suficiente para conseguir una condena.
El avance decisivo llegó en 1988, cuando otros dos implicados, Hans Hübner y Karl Koch, colaboraron con los servicios de contraespionaje alemanes. Sus declaraciones revelaron los contactos del grupo con el KGB. Lo que Stoll había empezado investigando como un acceso no autorizado resultó ser parte de una trama que entregaba información a los servicios secretos soviéticos.
Del laboratorio al tribunal
El 2 de marzo de 1989 fueron detenidos Hess, Peter Carl y Dirk Brzezinski. El caso llegó a juicio en Celle, donde Stoll declaró como testigo. El 15 de febrero de 1990, los tres fueron condenados por espionaje: Hess recibió veinte meses de prisión. Carl, dos años y Brzezinski, catorce meses. Las penas quedaron suspendidas.
Mientras el proceso avanzaba, Stoll había convertido su experiencia en un libro. Publicado en 1989, The Cuckoo’s Egg «El huevo del cuco» donde narraba la investigación que había comenzado con aquella anomalía contable. La historia del astrónomo y el intruso podía leerse como una persecución detectivesca, pero sus herramientas habían sido ordenadores, conexiones de teléfono y registros de actividad.
La diferencia de 75 centavos no midió el daño del espionaje ni el valor de la información obtenida, debido a que era una pista y esta adquirió importancia porque alguien decidió entenderla en lugar de corregir las cuentas y seguir trabajando.